
Sécuriser des applications, investiguer des cyberattaques, concevoir des logiciels sécurisés et développer de nouvelles technologies d’analyse de malwares. À première vue, ces activités semblent différentes. Chez Yneos, elles reposent pourtant sur une même conviction : pour construire des logiciels plus sûrs, il faut comprendre comment ils peuvent être compromis.
Implantée en Savoie, près de Chambéry et d’Aix-les-Bains, Yneos accompagne les entreprises dans leurs projets informatiques et leurs problématiques de cybersécurité. En parallèle, l’entreprise développe ses propres technologies de rétro-ingénierie et d’analyse de logiciels malveillants, notamment à travers sa plateforme Malva.RE.
Cette double expertise permet d’aborder la sécurité autrement : avec la maîtrise de ceux qui conçoivent les logiciels et l’expérience de ceux qui analysent les techniques utilisées pour les compromettre.
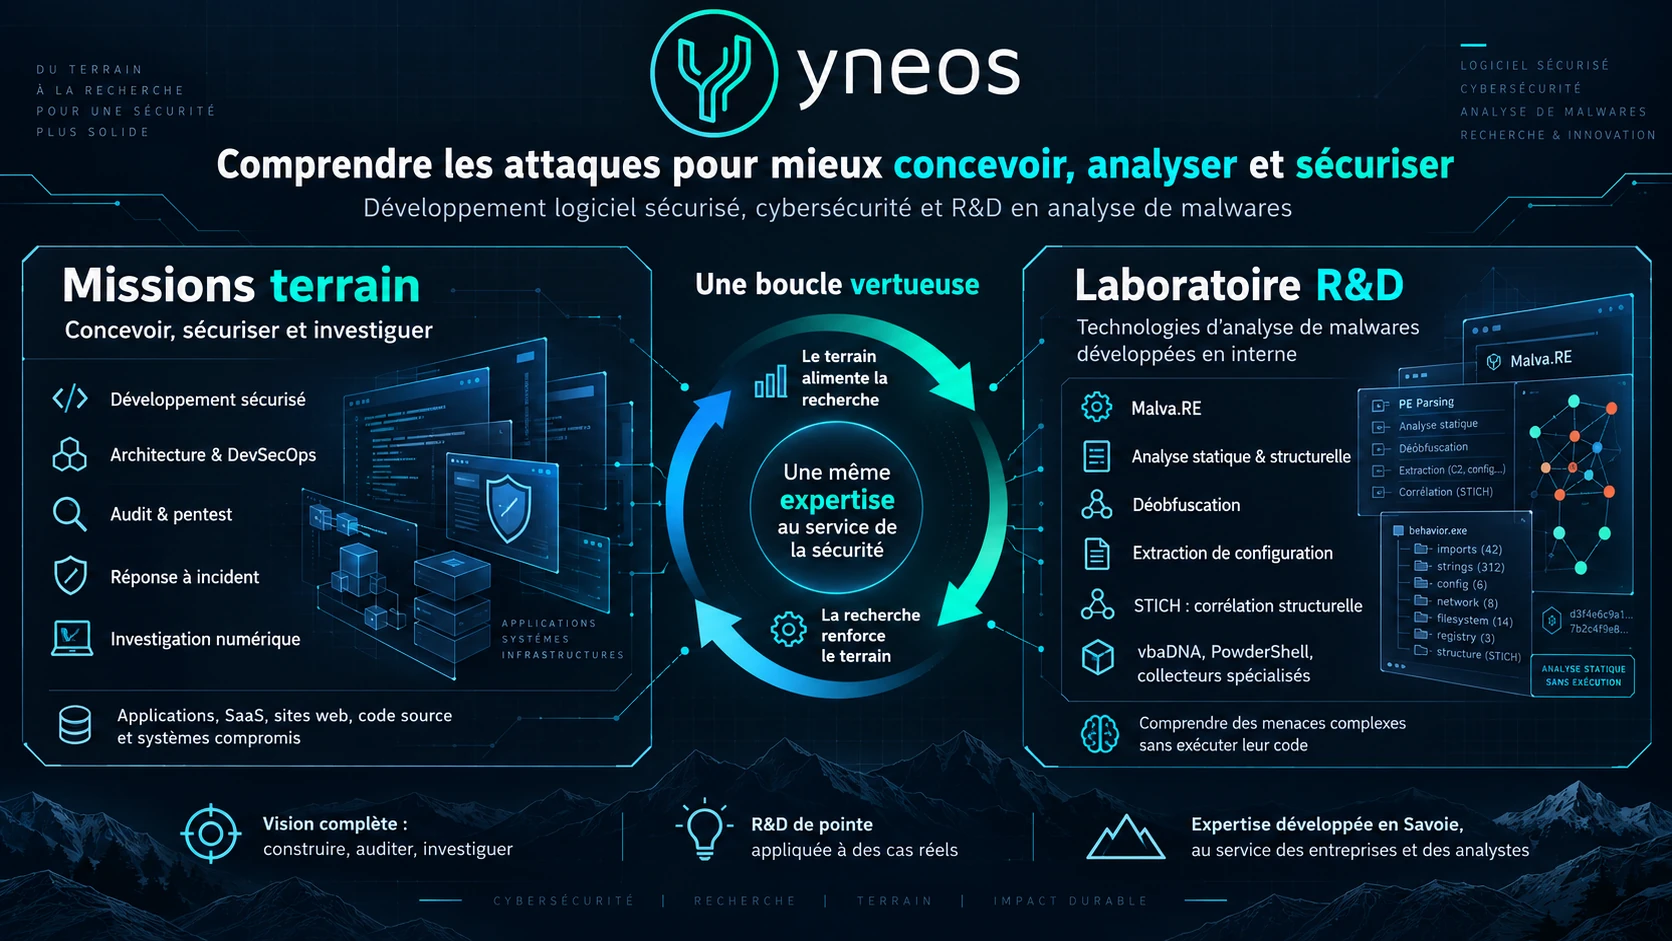
Sécuriser, concevoir et développer les logiciels des entreprises
La sécurité d’une application ne se résume pas à un audit réalisé quelques jours avant sa mise en production.
Elle dépend de décisions prises bien plus tôt : architecture, choix des technologies, gestion des authentifications, traitement des données, dépendances logicielles ou encore méthodes de développement.
Yneos réunit deux compétences complémentaires : la cybersécurité offensive et défensive, et l’ingénierie logicielle.
Cette combinaison permet d’intervenir aussi bien sur la conception d’une application que sur l’identification et la correction de ses vulnérabilités.
Des services adaptés aux besoins des entreprises
- Audit de sécurité et tests d’intrusion : identification des vulnérabilités dans les applications, les architectures et le code source, avec des recommandations concrètes et, lorsque nécessaire, un accompagnement à leur correction.
- Réponse à incident et investigation numérique : analyse approfondie des systèmes compromis, recherche de traces d’intrusion, analyse de fichiers malveillants et accompagnement à la remédiation.
- Architecture logicielle et DevSecOps : conception d’architectures robustes, amélioration des pratiques de développement et intégration de contrôles de sécurité, y compris dans les processus faisant appel à l’intelligence artificielle.
- Développement logiciel sécurisé : conception et réalisation d’applications métiers, de plateformes SaaS, de sites web et de logiciels sur mesure, en intégrant la sécurité dès les premières étapes.
L’intérêt pour une entreprise est simple : bénéficier d’un interlocuteur capable de comprendre à la fois les contraintes du développement et les risques de sécurité.
Yneos accompagne notamment les startups, TPE et PME de Savoie, Haute-Savoie, Isère, Rhône et Ain. L’entreprise privilégie la proximité et les échanges directs autour de Chambéry, Aix-les-Bains et Annecy, tout en intervenant à distance partout en France.
Un laboratoire qui développe ses propres technologies d’analyse de malwares
Au-delà de ses prestations, Yneos consacre une part importante de son activité à la conception de technologies spécialisées dans l’analyse des logiciels malveillants.
L’objectif : automatiser des opérations d’analyse complexes, révéler les composants dissimulés dans les fichiers suspects et fournir aux experts des informations directement exploitables.
Ces travaux ont notamment donné naissance à Malva.RE, une plateforme d’analyse statique et structurelle destinée aux analystes de malwares, SOC, CERT et équipes de réponse à incident.
La plateforme contribue également à l’analyse d’échantillons issus de l’écosystème MalwareBazaar d’abuse.ch, avec des rapports d’analyse publiés et accessibles.
Comprendre un malware sans l’exécuter
Contrairement aux environnements d’analyse dynamique, qui observent un programme pendant son exécution, Malva.RE privilégie l’analyse statique : examiner la structure et le contenu d’un fichier pour en comprendre le fonctionnement sans lancer son code malveillant.
Cette approche permet notamment de retrouver des composants cachés, d’extraire certaines configurations et de reconstruire des chaînes d’infection, tout en évitant les risques associés à l’exécution d’un échantillon.
Elle présente aussi un intérêt face aux malwares capables de détecter les environnements d’analyse dynamique et d’adapter leur comportement pour échapper aux observations.
Mais l’analyse statique impose ses propres difficultés : les malwares sont fréquemment compressés, chiffrés, encapsulés dans d’autres formats ou volontairement rendus illisibles.
C’est précisément sur ces difficultés que portent les technologies développées par Yneos.
Des technologies conçues pour aller plus loin
Retrouver les composants dissimulés dans un fichier
Un simple document Office, une archive ou un programme d’installation peut contenir plusieurs couches de code malveillant. Malva.RE dispose de collecteurs spécialisés capables d’explorer de nombreux formats, notamment PE, ELF, PDF, Office, LNK et différents langages de script.
La plateforme peut également traiter certaines techniques de compression, de chiffrement et d’encapsulation afin de révéler les éléments cachés.
Déchiffrer et reconstruire le fonctionnement des programmes
Yneos développe ses propres moteurs de désobfuscation et de rétro-ingénierie.
Parmi eux, vbaDNA, un moteur de décompilation VBA conçu pour reconstruire fidèlement le code de macros, et PowderShell, une technologie de désobfuscation PowerShell également publiée en open source.
Ces développements s’accompagnent de travaux sur VBScript, AutoIt, Microsoft Access et Visual Basic 5/6, notamment à travers le logiciel VBReFormer.
Extraire automatiquement les configurations des malwares
Certaines familles de logiciels malveillants embarquent des paramètres essentiels à leur fonctionnement : adresses de serveurs de commande, identifiants, clés de chiffrement ou options de collecte de données.
Yneos développe des extracteurs spécialisés capables de retrouver ces informations pour différentes familles, notamment XWorm, AsyncRAT et NjRAT.
Pour les analystes, ces données peuvent faciliter l’identification d’une menace et contribuer aux investigations.
Identifier les techniques de dissimulation
Les recherches portent également sur des méthodes heuristiques permettant de caractériser l’obfuscation des programmes, notamment dans l’écosystème .NET.
L’objectif est de quantifier certaines techniques de dissimulation à partir de caractéristiques observables du code, sans dépendre de son exécution.
Reconnaître les chaînes d’infection au-delà des signatures classiques
Avec STICH (Structural Threat Infection Chain Hash), Yneos explore une autre manière de rapprocher les échantillons malveillants.
Plutôt que de se limiter aux empreintes traditionnelles des fichiers, cette technologie s’intéresse aux structures, aux relations entre composants et aux différentes étapes d’une chaîne d’infection.
L’objectif est d’identifier des similitudes entre des échantillons pourtant différents, afin de faciliter leur corrélation et l’étude des campagnes malveillantes.
Ces technologies répondent à une même nécessité : réduire le temps consacré aux manipulations répétitives pour permettre aux analystes de se concentrer sur l’interprétation et l’investigation.
Quand l’expérience du terrain nourrit la recherche, et inversement
Les activités de services et de développement technologique de Yneos ne constituent pas deux univers indépendants.
Elles se complètent directement.
Les incidents réels révèlent les besoins techniques
Lorsqu’un site web est compromis, qu’un document suspect apparaît dans une messagerie ou qu’un programme malveillant est découvert sur un poste de travail, l’investigation confronte les outils à des situations concrètes.
Les méthodes d’attaque évoluent, les formats de fichiers sont parfois détournés et certaines techniques de dissimulation échappent aux outils traditionnels.
Ces observations contribuent à orienter les travaux techniques et à identifier les capacités d’analyse à développer.
Les technologies internes enrichissent les investigations
Les outils développés pour Malva.RE peuvent également être mobilisés dans les missions d’investigation numérique.
Ils permettent, selon les caractéristiques des échantillons, d’explorer plus rapidement des fichiers suspects, d’identifier des composants malveillants, d’extraire des indicateurs techniques ou de retrouver des éléments de configuration.
Ces résultats viennent compléter l’analyse des systèmes, des journaux et des autres traces numériques.
Un point essentiel : comprendre les capacités d’un malware ne suffit pas à déterminer ce qu’il a réellement effectué sur un système compromis. C’est la confrontation avec les preuves recueillies pendant l’investigation qui permet de reconstituer les faits.
La connaissance des attaques améliore la conception logicielle
La rétro-ingénierie et l’analyse de malwares apportent également un regard particulier sur le développement d’applications.
Comprendre comment un attaquant exploite une mauvaise validation de données, détourne une fonctionnalité légitime ou abuse d’une dépendance logicielle permet d’anticiper ces risques au moment de concevoir un système.
Cette expérience complète les bonnes pratiques de développement sécurisé et les référentiels de sécurité.
Pour Yneos, la sécurité n’est donc pas une compétence extérieure au développement logiciel : elle fait partie intégrante de la manière de concevoir et de construire les applications.
Une expertise technique développée en Savoie, accessible partout en France
Yneos est une entreprise indépendante, implantée en Savoie, qui privilégie une relation directe avec ses clients.
Derrière chaque mission se trouvent des compétences en architecture logicielle, développement, cybersécurité, forensic et rétro-ingénierie, entretenues par la pratique et le développement continu de technologies spécialisées.
Cette proximité entre le terrain et la recherche constitue l’une des particularités de Yneos.
L’entreprise accompagne les organisations qui souhaitent construire des applications plus sûres, évaluer leur sécurité ou comprendre une compromission, tout en développant des outils destinés aux professionnels qui analysent les menaces.
Deux activités complémentaires, une même exigence : comprendre les systèmes en profondeur pour mieux les concevoir, les analyser et les sécuriser.
Vous avez un projet de développement logiciel, un besoin d’audit ou une investigation à mener ? Échangeons sur votre besoin.
Vous travaillez dans un SOC, un CERT ou une équipe d’analyse de malwares ? Découvrez Malva.RE et ses capacités d’analyse structurelle.